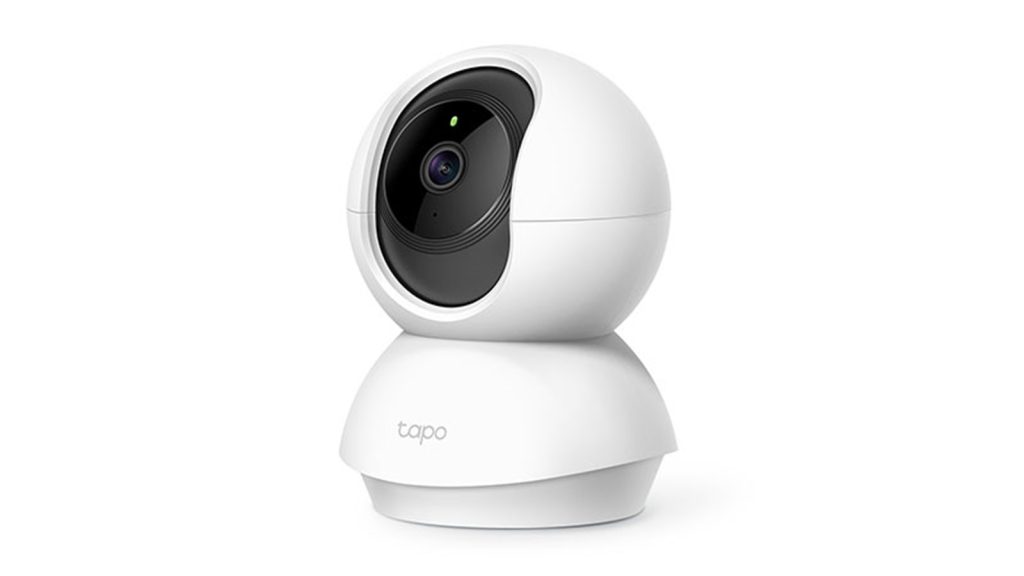

Súlyos biztonsági hibákat fedeztek fel kiberbiztonsági kutatók a TP-Link egyik Magyarországon is népszerű biztonsági kamerájánál – írja a Cyber News.
Az egyik, CVE-2026-15315 szám alatt nyilvántartott hiba lehetőséget ad a kamerához hálózati hozzáféréssel rendelkező támadók számára, hogy megkerüljék a bejelentkezési rendszert, és rendszergazdai jogosultságokat szerezzenek a tulajdonos jelszavának ismerete nélkül. A hiba alapja, hogy a Tapo C200 egy olyan rendszert használ, amelynek célja annak igazolása, hogy a bejelentkezni próbáló személy ismeri a kamera jelszavát. A kutatók felfedezték, hogy a kamerának korábban küldött információk visszajátszhatók, és a rendszer tévesen elfogadja azokat hitelesítő adatként.
Miután a támadó hálózati elérési utat létesített a kamerához, már csak pár lépésre és néhány percre van szükség a kutatók szerint, hogy élőben nézzék az embert. A támadók emellett a tárolt felvételekhez is hozzáférhetnek, így azt is kifigyelhetik, mikor nincs otthon az ember, egyéb tevékenységeik miatt pedig zsarolás áldozataivá is válhatnak.
Az OPSWAT jelentése szerint a jogos felhasználókat ki is zárhatják a rendszerből a támadók, ha pedig ez nem lenne elég, egy másik, a vizsgálat során talált hiba lehetővé teheti a támadók számára, hogy teljes mértékben átvegyék az irányítást a kamera felett, és azt felhasználva más, ugyanazon a hálózaton lévő eszközök megtámadására használhassák. A TP-Link augusztus 18-án ki is javította a hibákat, azonban a kamerák szoftverét manuálisan kell frissíteni, így ezt mielőbb érdemes megtenni.