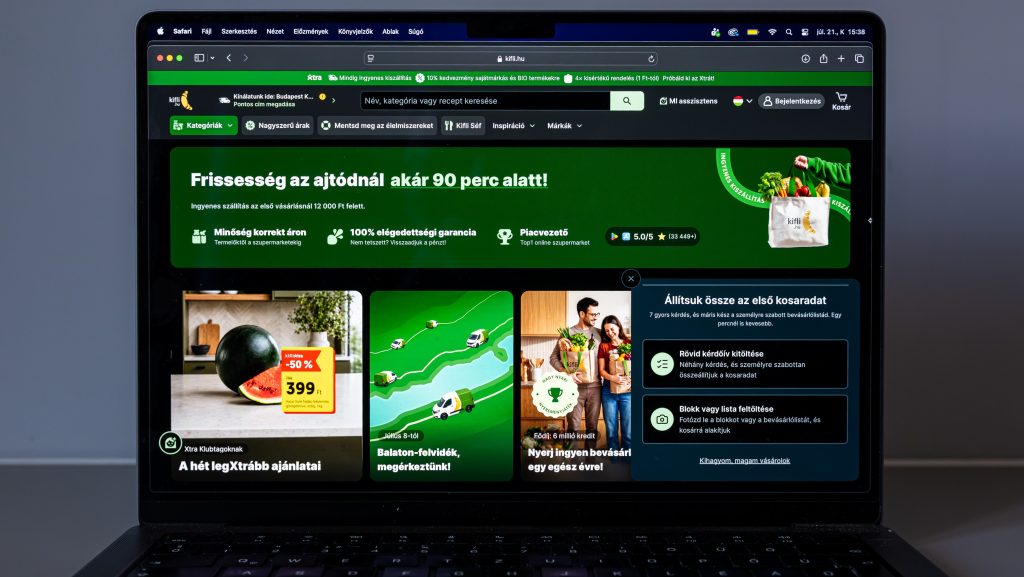

Adatvédelmi incidensben volt érintett a Kifli.hu online bevásárlófelület több magyar ügyfele – írja a HVG a cég levelére hivatkozva, amit a felhasználóknak küldtek ki.
2026. október 5-én jogosulatlan hozzáférést és adatletöltést észleltünk belső ügyfélszolgálati rendszerünkben. Az illetéktelen személy hozzáfért ügyfeleink ügyfélszolgálattal folytatott kommunikációjának egy részéhez: a 2026. július 8. óta nekünk küldött e-mailekhez, valamint a 2026. április 21. óta folytatott chatbeszélgetésekhez és hívások leirataihoz, mind munkatársainkkal, mind virtuális asszisztensünkkel. A vizsgálat később magyar ügyfelek adatainak lehetséges érintettségét is feltárta
– olvasható a levélben.
A levél szerint a hekkerek megszerezhették a felhasználók és az ügyfélszolgálat levelezését, chatbeszélgetéseit, a chatbe feltöltött fájlokat, illetve a telefonbeszélgetés átiratát a telefonszámmal együtt, és ezek a dokumentumok tartalmazhatnak lakcímeket, bevásárlólistákat és más megjegyzéseket is.
Az adatok felhasználhatók személyre szabott csaló e-mailekhez, üzenetekhez vagy telefonhívásokhoz, például a Kifli ügyfélszolgálatának vagy visszatérítést intéző személynek a megszemélyesítésére
– figyelmezteti a felhasználókat a kiküldött közlemény, amiben a Kifli.hu arról is tájékoztat, hogy a hibát már kijavították, az illegális hozzáférést megszüntették.