
2024. július 19-én a CrowdStrike nevű amerikai kiberbiztonsági vállalat egy olyan hibás szoftverfrissítést küldött ki a végfelhasználóinak, amely világszerte körülbelül 8,5 millió, Windows operációs rendszert futtató számítógépet és szervert állított le. A szakértők szerint ez volt minden idők egyik legnagyobb informatikai kimaradása, bőven felülmúlva a 2017-es WannaCry, majd a NotPetya nevű zsarolóvírusok által okozott globális fennakadást.
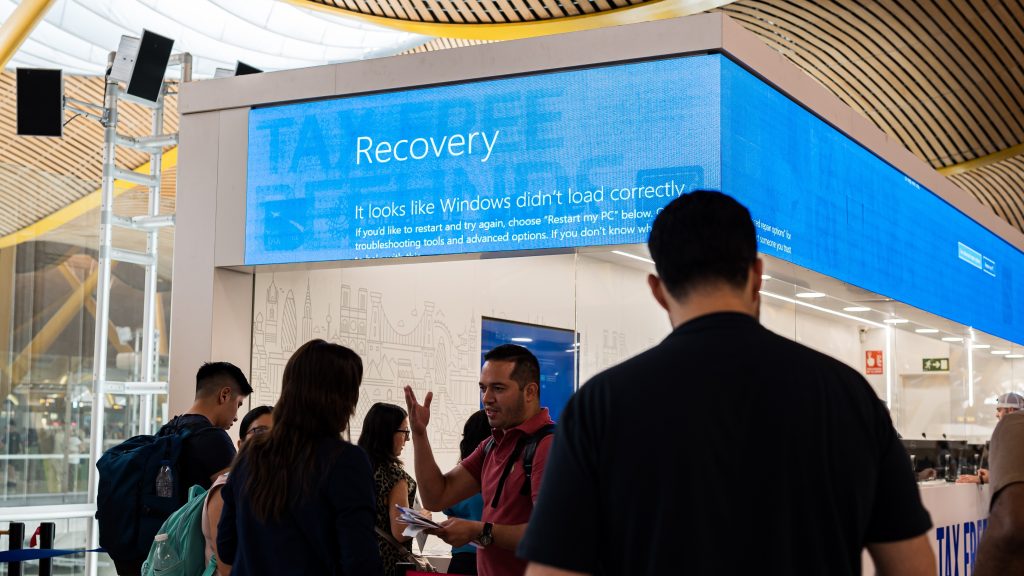
Az említett frissítés a Windows érzékelő programjában (Falcon Sensor) kritikus hibát idézett elő, így az érintett gépek vagy végtelen újraindulási (bootloop) állapotba kerültek, vagy a helyreállítási (recovery) módba léptek. A CrowdStrike néhány órán belül visszavonta a hibás konfigurációt, és napközben ki is adta a javítást a frissítési hibára. A legtöbb helyen így még aznap helyreállt a Windows rendszer működése, de
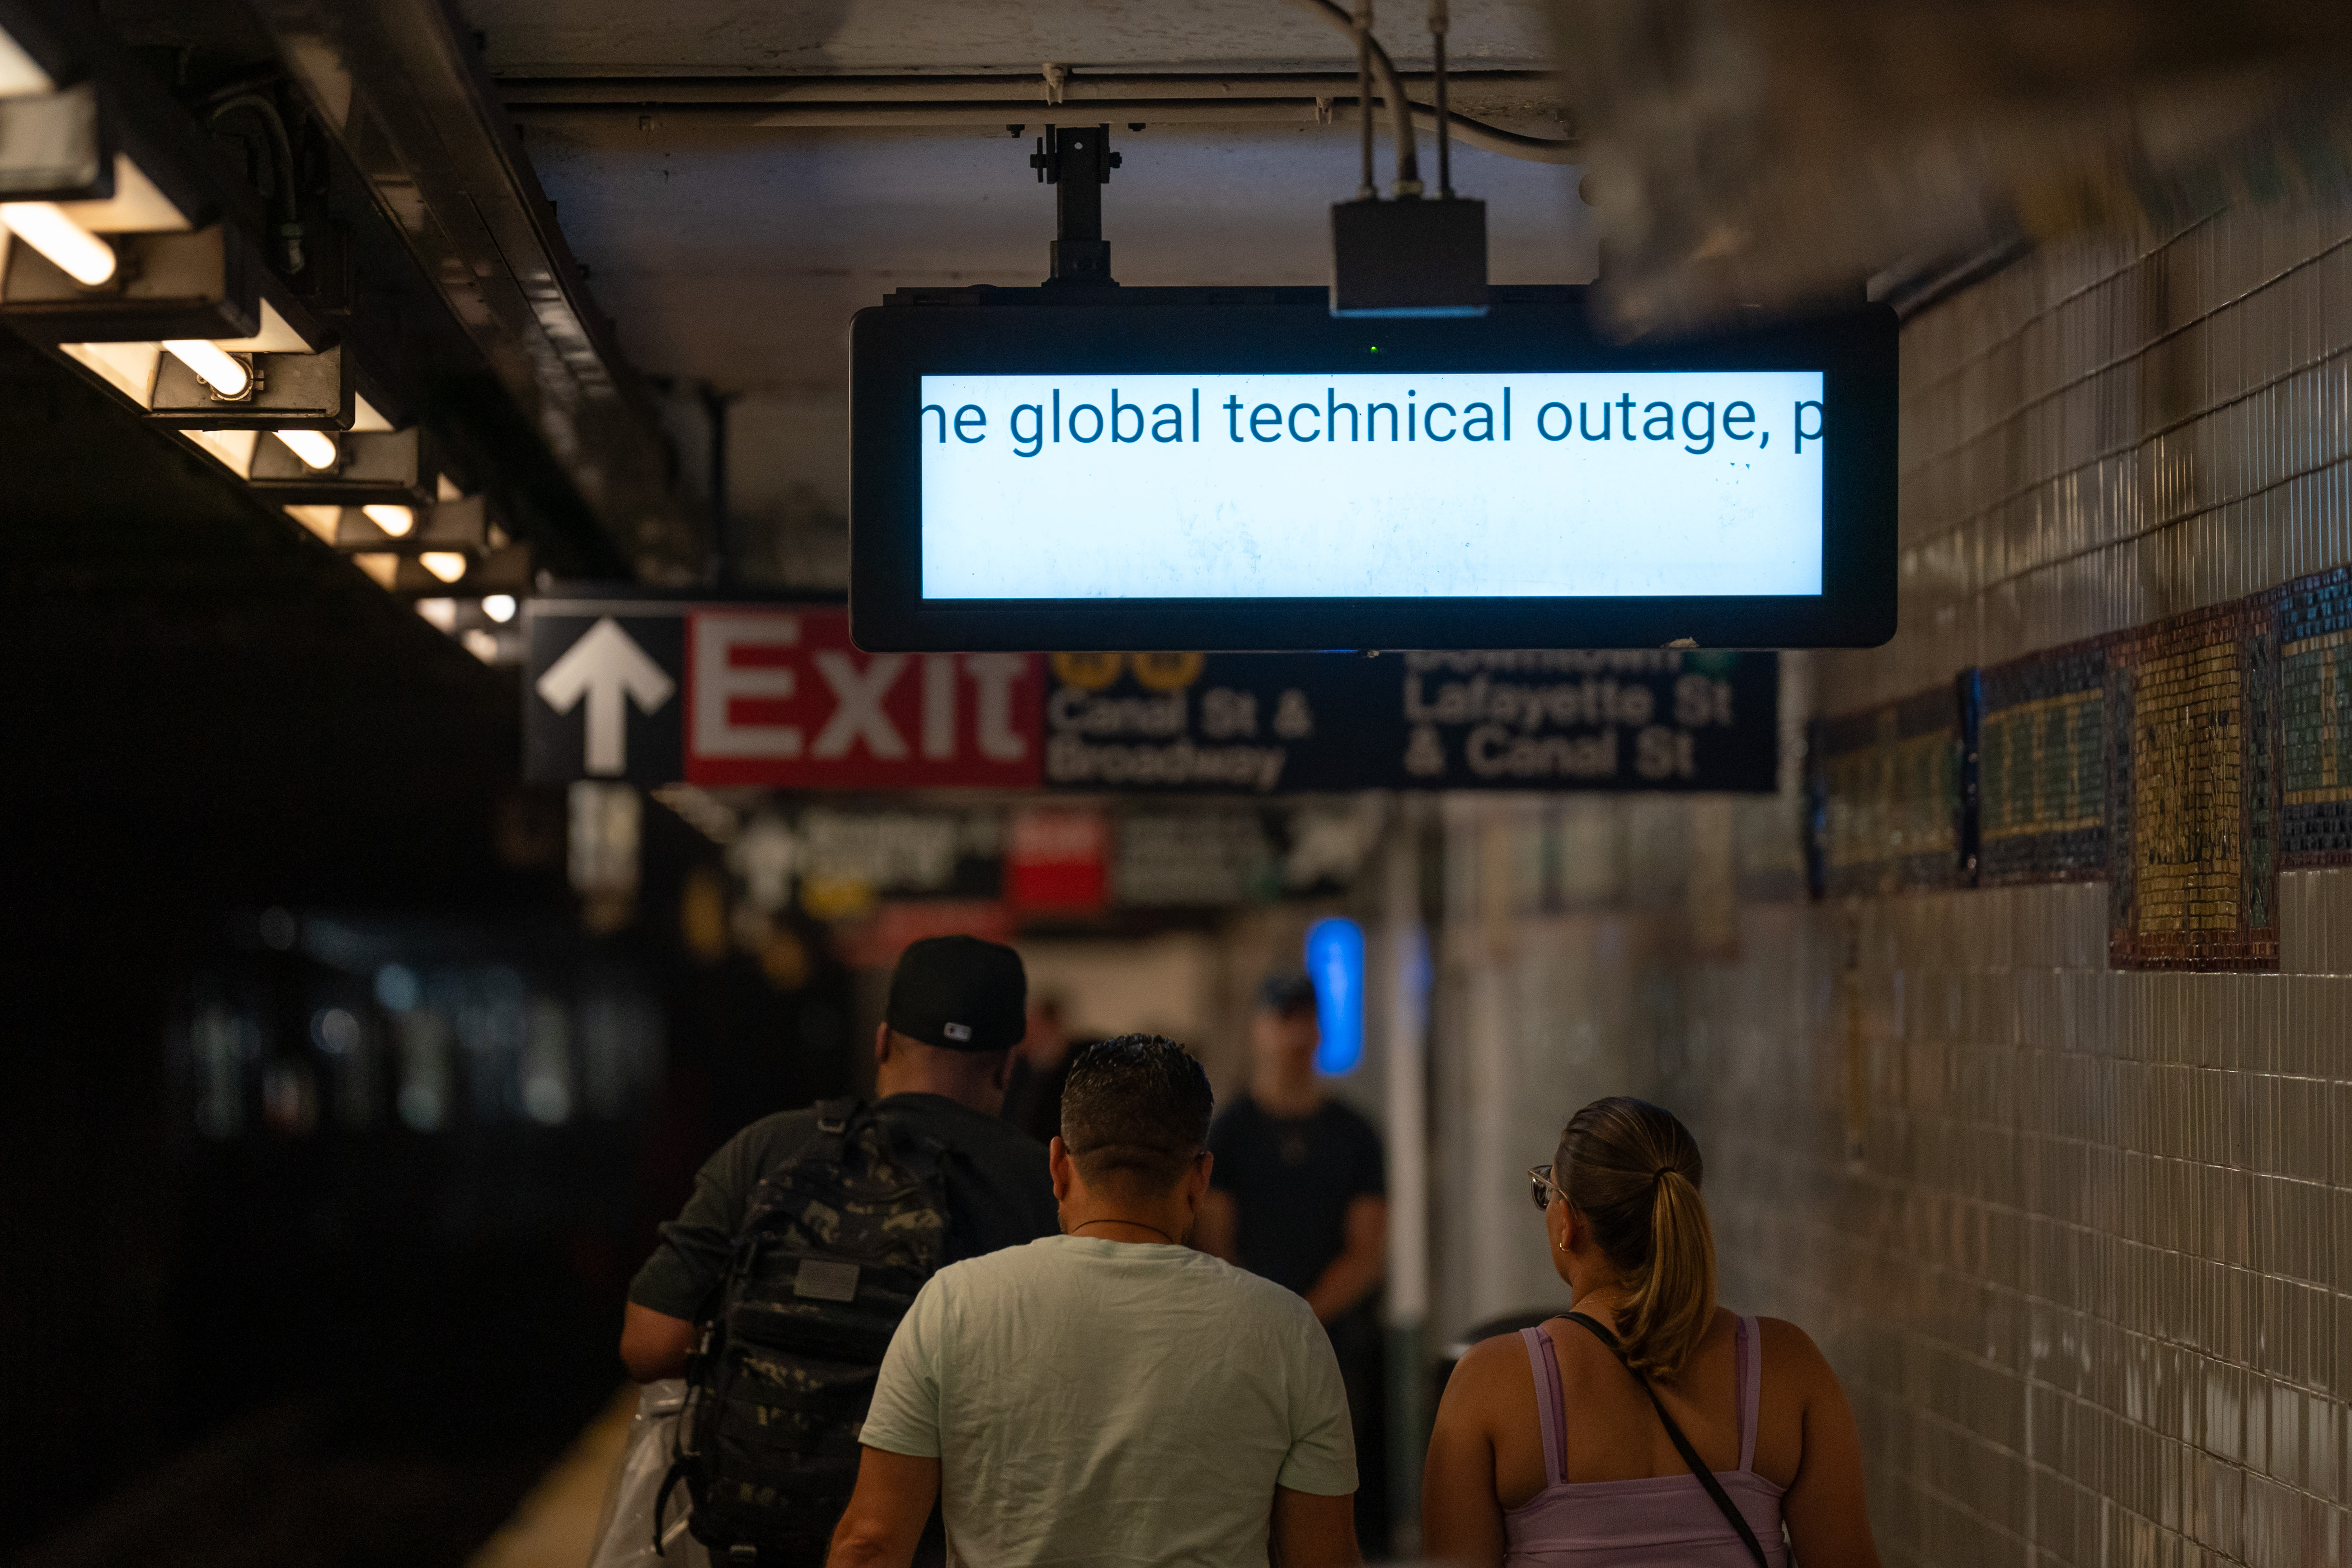
A több tucat országot érintő és a fél világot megbénító hibának ma már tisztán látszanak a következményei. A kár mértékét nehéz pontosan megbecsülni, azonban az első becslések már napokkal később is óriási összegeket emlegettek: világszerte legalább 10 milliárd dolláros veszteségről beszélhetünk. A Fortune 500-as listán szereplő nagyvállalatok pedig világviszonylatban legalább 5,4 milliárd dollár nettó bevételkiesésről számoltak be az incidens nyomán.
Hiába azonban a CrowdStrike hibája és a saját befektetői által indított per, a Microsoft nem szakította meg a kapcsolatot a céggel, sőt, együtt dolgoznak azon, hogy ehhez hasonló kimaradás soha többé ne fordulhasson elő. Egy évvel az incidens után megnéztük, milyen hírneve volt a CrowdStrike-nak, mielőtt az egész világ a nagy kimaradás okozójaként ismerte meg a céget, illetve mit tett a technológiai óriás Microsoft, hogy a jövőben ne legyen ennyire kitett egy partnercég ballépéseinek.
Nagyon ment a szekér a leállás előtt
A CrowdStrike története 2011-ben indult, amikor George Kurtz, Dmitri Alperovitch (a McAfee korábbi technikai vezetője) és Gregg Marston összeálltak, hogy megalapítsák a felhőalapú biztonsági megoldások piacán tevékenykedő céget. Első termékük a CrowdStrike Falcon nevű antivírus-csomag volt, amely 2013 nyarán jelent meg. A vállalat viszonylag gyorsan nagy ismertségre tett szert, miután 2014-ben az amerikai igazságügyi minisztérium támogatásával nyilvánosságra hozta a kínai hackercsapatok támadásaival kapcsolatos dokumentumokat, és számos állami szintű kibertámadást vizsgált meg.
A Sony Pictures számítógépes rendszerei ellen indított észak-koreai támadás elemzésében is részt vettek, valamint a Hillary Clinton kampányának meghackelését végrehajtó orosz Fancy Bear csoport nyomait is ők tárták fel. Ezek nyomán
A vállalat ezután kibővítette a szolgáltatásait: a Falcont identitásvédelmi, felhőalapú védelmi megoldásokkal és mesterséges intelligencia alapú elemző eszközökkel látták el. 2024 júniusában fel is kerültek az S&P 500 indexre, amely a piaci részesedésük alapján a legnagyobb amerikai vállalatok közé sorolta az austini székhelyű céget. A CrowdStrike erőteljes növekedési pályán volt: éves bevétele 2024-re megközelítette a 3 milliárd dollárt, 24 ezer fölé nőtt az ügyfeleik száma – közöttük a Fortune 500 óriáscégek mintegy 60 százalékával.
Július 19-én beütött a krach
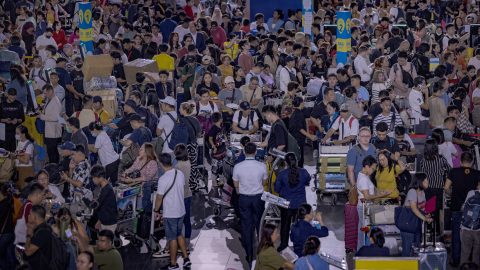
A magyar idő szerint reggel 6 óra környékén kiadott hibás frissítés miatt globálisan több millió számítógép és szerver állt le. Hiába vonták vissza alig másfél óra múlva, ekkorra már megbénította a világ számos iparágát. Több légitársaság és repülőtér leállt vagy kénytelen volt kézi eljárásra átállni, ami rengeteg késést és járattörlést eredményezett: az Egyesült Államokban a United, a Delta és az American Airlines légitársaságok a délelőtti órákban földre parancsolták a gépeiket, mintegy 1500 járatot töröltek a kimaradás miatt.
A hatás Magyarországon is érzékelhető volt, a fennakadások egész Európában jelentkeztek: a légitársaságok mellett átmenetileg leálltak az egészségügyi intézmények, a bankok, a tőzsdék, a közlekedési rendszerek, valamint a kiskereskedelmi és a telekommunikációs szolgáltatások egy része is. A sor azonban itt közel sem ér véget, ugyanis az állami szolgáltatások, például a sürgősségi szolgálatok is szüneteltek számos országban, mivel a cég ígérete ellenére ekkor még nem volt különválasztott frissítési hálózat az állami és a magánszektor számára.
A CrowdStrike utólagos elemzése a fejlesztési folyamat során több hiányosságot azonosított, amelyek közül kiemelkedett, hogy nem használtak fokozatos terjesztést. A hibás frissítést egyszerre küldték ki minden ügyfélnek, még a kritikus infrastruktúrát sem kezelték külön. Így lényegében minden számítógépen és Windowst futtató eszközön a kék halál jelentkezett, mivel a Falcon szoftver ekkor kernel szintű hozzáféréssel rendelkezett az operációs rendszerhez.
A helyreállításhoz minden érintett számítógépet manuálisan újra kellett indítani a Windows helyreállítási módjában, majd törölni a hibás fájlt a számítógépről a parancssori felület segítségével. Amennyiben a szóban forgó rendszermeghajtót a Microsoft BitLocker titkosító szoftvere védte – ahogy gyakorlatilag az összes céges rendszert –, a javításhoz egy további lépésre is szükség volt: egy egyedi, 48 karakteres BitLocker helyreállítási kulcsot kellett megadni a meghajtó eléréséhez és a hibás CrowdStrike illesztőprogram eltávolításához. Ezt pedig sokan nem tudták megoldani, a szakértők szerint sok helyen ez vezethetett az elhúzódó helyreállításhoz.
Szemet hunytak a cég hibája fölött
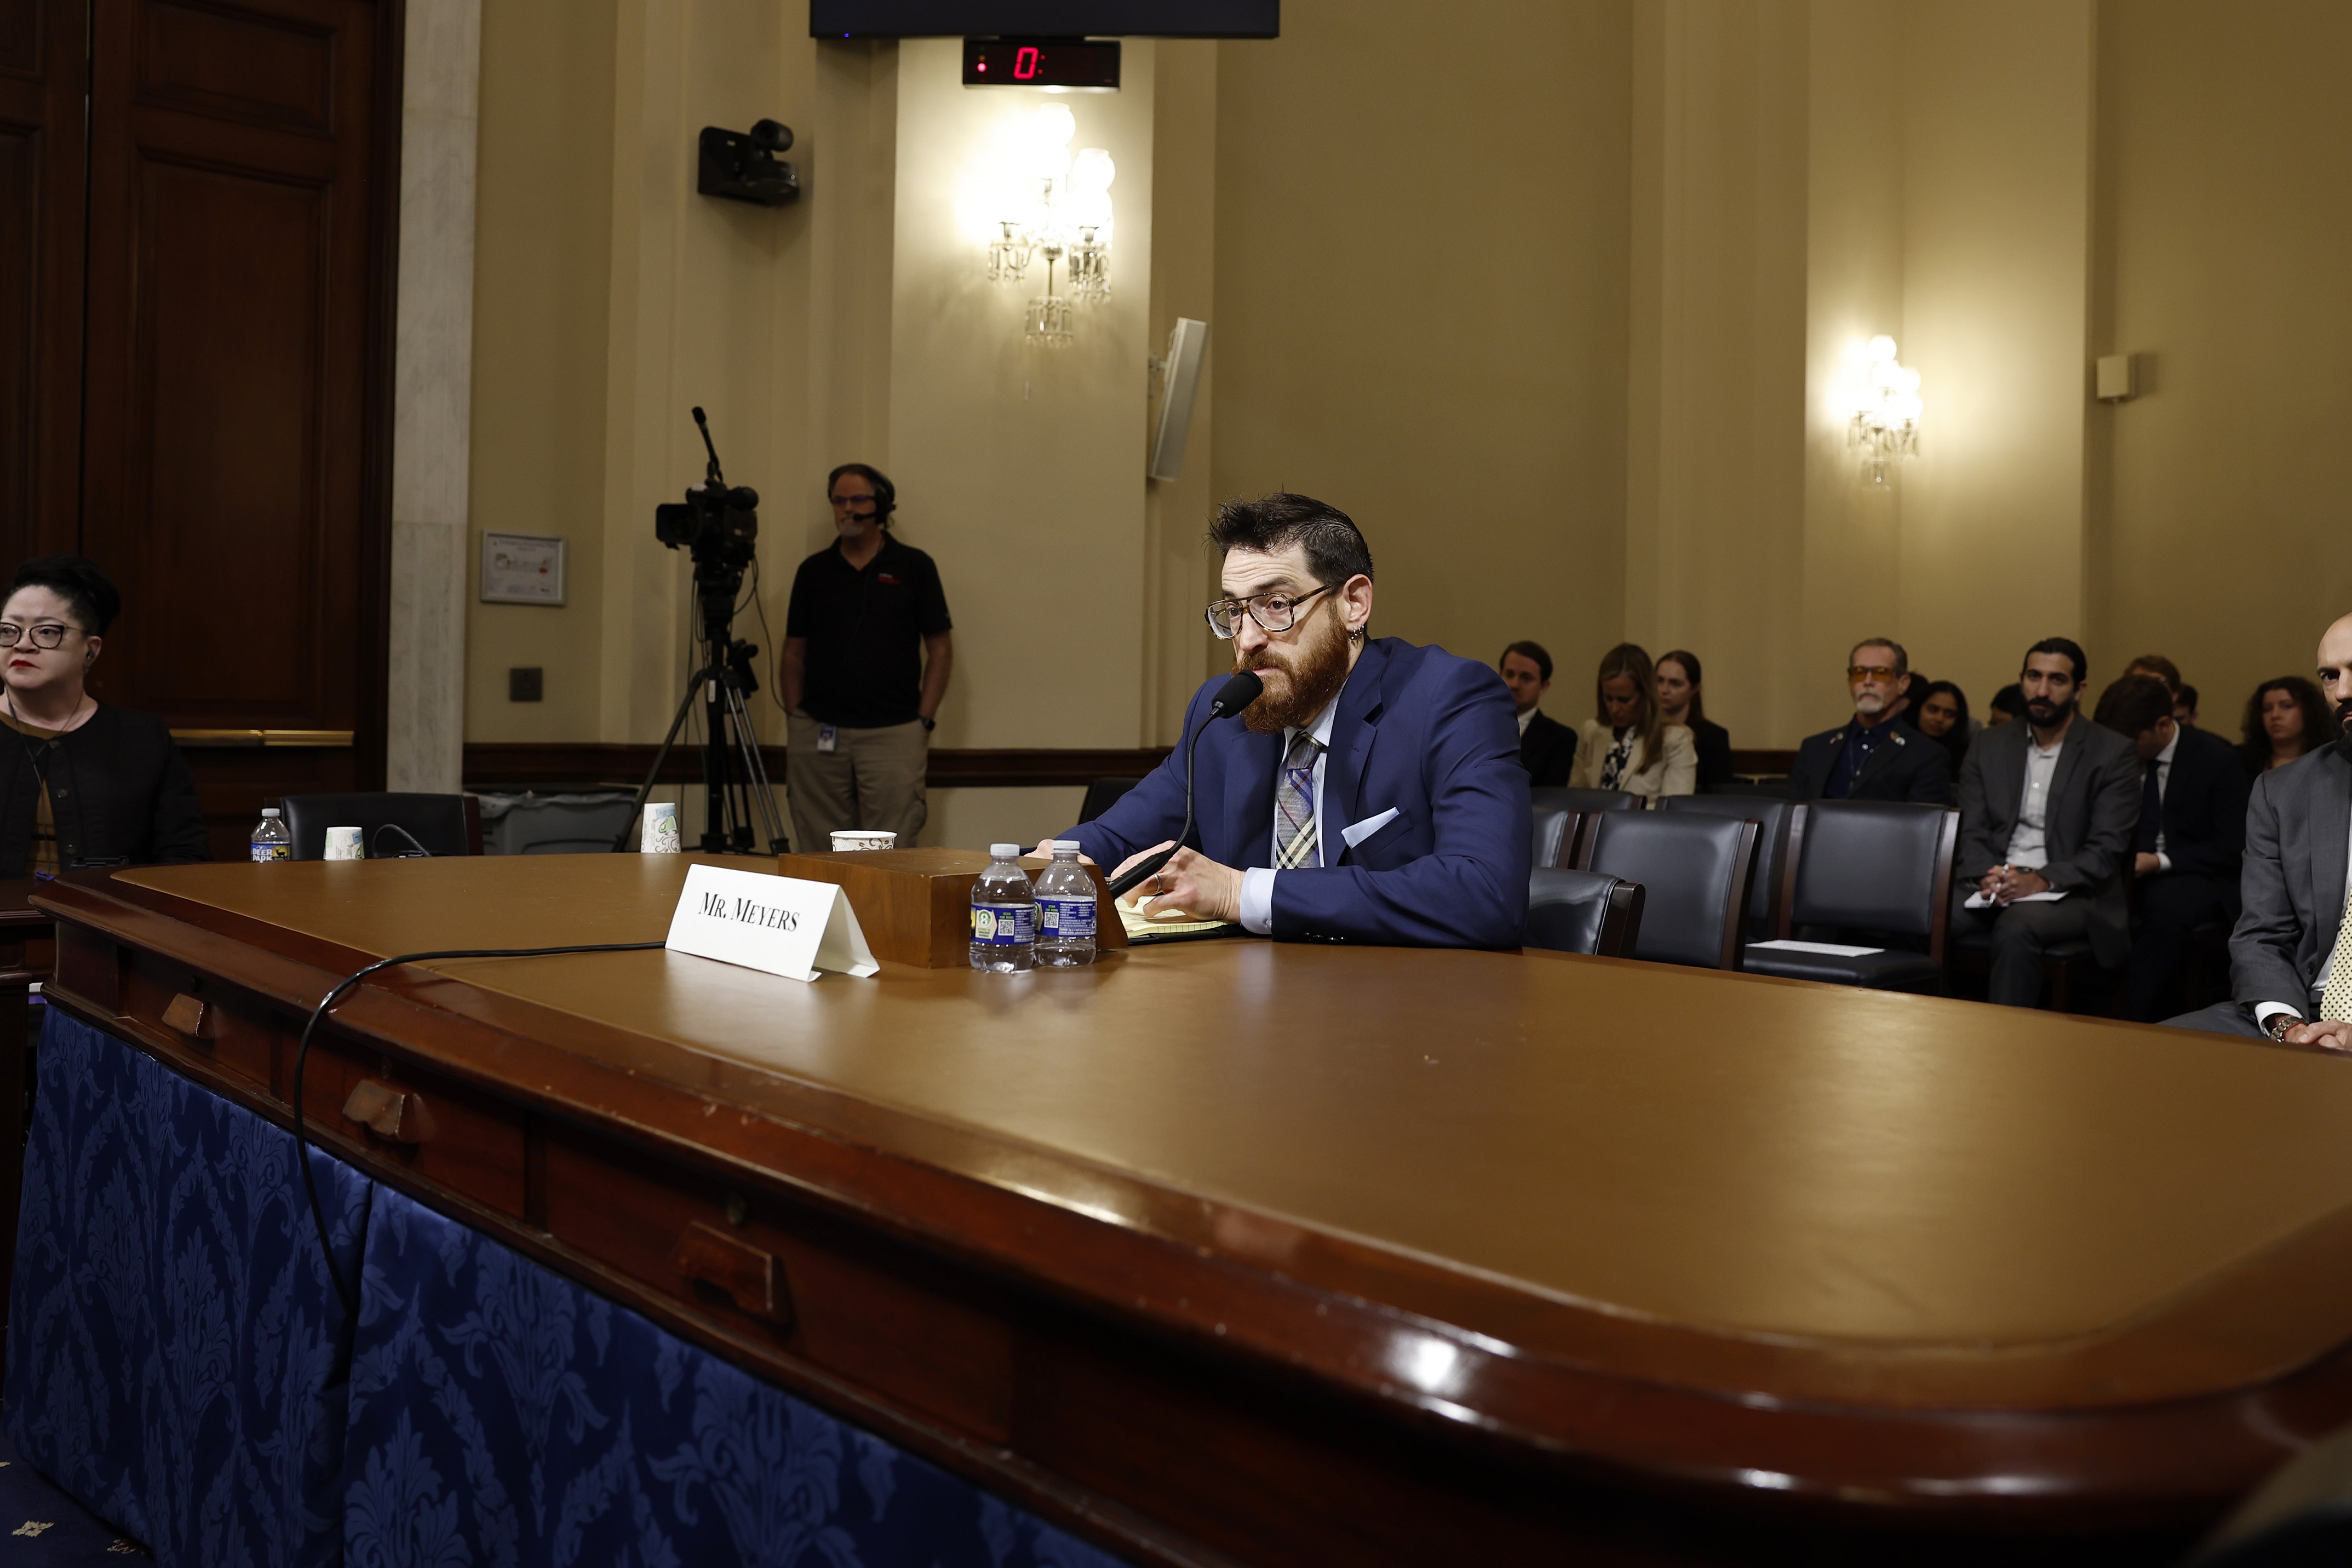
Hiába a több milliárd dolláros közvetett és közvetlen kár, amelyet a cég ballépése az államoknak és a vállalatoknak okozott, a CrowdStrike cikkünk megjelenéséig semmilyen bírságot nem kapott. Ebben több tényező is szerepet játszott. Egyrészt a vállalat egyből elismerte a felelősségét, és konstruktív volt a helyreállítás, valamint az utólagos vizsgálatok során. 2024. szeptember 24-én az amerikai képviselőházban tartott nyilvános meghallgatásán Adam Meyers alelnök többszöri bocsánatkérés mellett kijelentette: tisztában vannak azzal, hogy „elárulták az ügyfeleiket”, de elkötelezettek amellett, hogy soha többé ne forduljon elő hasonló incidens.
A leállás utóhatásaként a CrowdStrike új eljárásokat vezetett be, Meyers hangsúlyozta, hogy a jövőben további ellenőrzéseket és szakaszos frissítési eljárást alkalmaznak. Azaz nem egyszerre, hanem úgynevezett gyűrűkben haladva, először kis ügyfélcsoporton tesztelik az újdonságokat, mielőtt széles körben bevezetnék azokat. Ezen felül független szakértők által végzett hardveres átvizsgálásokkal és továbbfejlesztett tesztelési lépésekkel is megerősítették a folyamatot. A meghallgatáson a kongresszusi képviselők nagyrészt megértőnek mutatkoztak, bár mindannyian hangsúlyozták, hogy ekkora hiba nem fordulhat elő újra,
A meghallgatásokon bírságról nem esett szó, Európában azonban nem biztos, hogy megússza ezt a CrowdStrike. Az európai és brit szervezetek ugyanis felvetették, hogy a cég megsérthette a GDPR-előírásokat. Habár személyes adatokhoz való hozzáférés nem történt, de az adatok elérése átmenetileg ellehetetlenült, ami szintén büntethető az általános adatvédelmi rendelet alapján. A cégnek eddig senkinek nem kellett jóvátételt fizetnie, és bár az incidenst követően összeomlott a részvényeik árfolyama is, mára ennek már nyomát sem látni: az egy évvel korábbihoz képest az értékpapírjaik értéke a duplájára nőtt.
A Microsoft is változtatott
Nem sokkal a leállás után a Microsoft összehívott egy biztonsági csúcstalálkozót, amelyen a CrowdStrike és sok más kiberbiztonsági vállalat vezetői vettek részt. Itt megállapodtak a 2024 év végén bejelentett új biztonságos telepítési gyakorlatokról, valamint a Windows architektúrájának néhány módosításáról azzal a céllal, hogy megakadályozzák a hasonló incidensek újbóli előfordulását.
A legnagyobb változás, amelyet a biztonsági szakértők többsége is javasolt, hogy eltávolították a harmadik féltől származó biztonsági illesztőprogramokat a Windows kernelből. Az új funkciók lehetővé teszik a partnerek számára, hogy megoldásaikat a Windows kernelen kívüli futtatásra kezdjék el fejleszteni. Így a víruskereső és a végpontvédelmi megoldások felhasználói módban is futtathatók, akárcsak az alkalmazások. Ez a változás segíthet a biztonsági fejlesztőknek a jövőbeni incidensek során az egyszerűbb helyreállításban.
A bejelentéshez a Bitdefender, az ESET, a SentinelOne, a Trellix, a Trend Micro, a WithSecure és a CrowdStrike is a nevét adta, ám a ZDNet szerint egyik vállalat sem kötelezte el magát amellett, hogy az illesztőprogramjait a kernelből a felhasználói térbe helyezze át. Így egyelőre nincs garancia arra, hogy minden résztvevő készen áll az új architektúrára történő átállásra. A támogatók sorából hiányzott a Microsoft régi partnere, a Sophos is, amely hangosan bírálta a biztonsági szoftverek Windows kernelből való eltávolítását.
A végzetes hiba során jelentkező üzenet esetében azonban nemcsak a szín változik: az új dizájnnal együtt eltűnik a szomorú emotikon, valamint a QR-kód is. A diagnosztikai információkat a Windows ehelyett az apróbetűs részbe száműzi, és egy általános üzenet kerül a középpontba. A rendszergazdák továbbra is az eseménynaplóban nézhetik majd meg a leállás pontos okát.
A Microsoft állítja, hogy az újdonságokat a Windows 11 idei nyári frissítésének részeként vezetik be az új Quick Machine Recovery funkcióval együtt, amelynek célja a bootolás során problémába ütköző, el nem induló gépek gyors visszaállítása. A szakértők úgy látják, a módosítások jelentős előrelépést jelenthetnek a jövőbeli hibák elhárításában. Márpedig ehhez hasonló esetek bármikor előfordulhatnak: egy 2024-es PagerDuty felmérés szerint az informatikai és üzleti vezetők 88 százaléka arra számít, hogy a tavaly júliusihoz hasonló leállás bármikor bekövetkezhet a következő évben, vagyis az idén.